Cara Mengamankan MikroTik Dengan Firewall
Apa Itu Firewall
Firewall dalam mikrotik berfungsi untuk melindungi router dari ancaman/serangan yang berasal dari luar (internet) maupun dari sisi client. Dan untuk melindungi network dari network yang lain yang masih dalam satu router. Dalam mikrotik banyak sekali fitur-fitur yang tersedia dalam menu Firewall.
Firewall basic di dalam mikrotik terdapat di menu IP >Firewall > Filter Rule. Setiap Firewall Filter rule terorganisir dalam chain (rantai) yang berurutan, pada chain terdapat 3 aturan chain (input, forward, dan output).
Router akan membaca aturan chain dari atas ke bawah sesuai dengan chain mana dulu yang dibuat ketika paket diproses oleh router, paket akan dicocokkan dengan kriteria/syarat dalam suatu chain, ketika paket cocok dengan syarat chain maka paket akan melalui kriteria/prasyarat chain berikutnya/dibawahnya.
Untuk aturan chain gambarannya sebagai berikut:
● INPUT – ke Router
● OUTPUT – dari Router
● FORWARD – melewati router
Konsep dari Firewall Filter Rule adalah IF ….. THEN …..
– IF (jika) paket yang memenuhi syarat kriteria yang kita buat
– Then (maka) action apa yang akan diproses pada packet tersebut
Protecting Routerboard with Filter Rule
Pada real praktek dilapangan pasti akan adanya serangan atau ancaman dari dalam maupun dari luar router, untuk menghindari hal hal yang tidak diinginkan dengan router kita, kita bisa menggunakan fitur Firewall Filter Rule di konfigurasi router kita. Kita akan memfilter paket apa saja yang boleh (accept) dan menolak/membuang (drop) paket yang tidak diperbolehkan masuk ke router.
Ada 2 metode yang bisa digunakan yaitu:
1. Drop beberapa paket, dan menerima paket lainnya (drop few, accept any)
2. Terima beberapa paket, dan membuang paket lainnya (accept few, drop any)
Untuk secara default pada rule pada firewall, semua traffic packet akan diaccept oleh router.
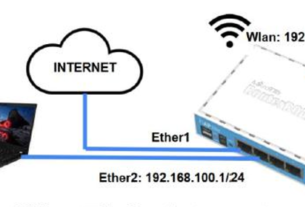
LAB – 1 Blokir ping dari sumber IP 192.168.100.2-192.168.100.50 yang menuju ke gateway Router
Lab ini membahas tentang cara menolak beberapa range ip address agar tidak bisa bisa akses ke routerboard dan mengijinkan range ip address tertentu yang bisa mengakses routerboard.
Lab ini dilakukan dengan terlebih dahulu setting souter mikrotik agar konek internet seperti yang sudah dibahas di artikel sebelumnya.
Langkah-Langkah konfigurasinya:
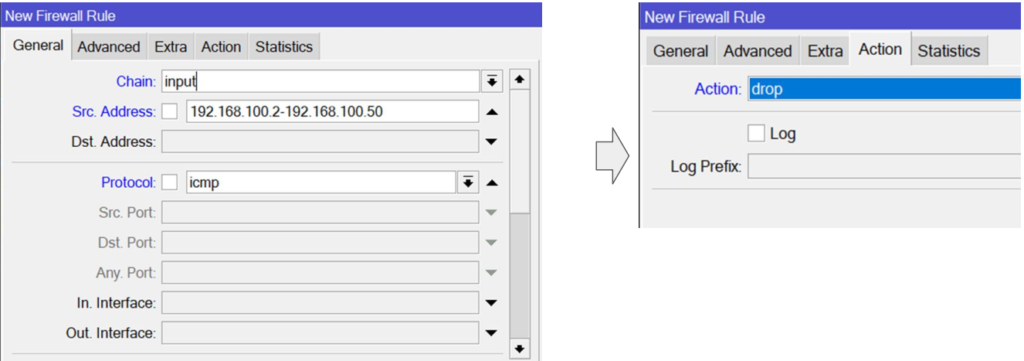
IP > Firewall > Filter Rules
Klik + (tambah)->klik tab General->
Chain : input
Src.Addresses:192.168.100.2-192.168.100.50
Dst.Addresses: -> di isi IP pada ether1 (lihat di IP Address)
Protocol :icmp
Klik tab action->
Action : drop -> OK
Pengujian
- Berikan IP statik ke PC/laptop 192.168.100.2 s.d 192.168.100.50 dengan cara masuk ke change adapter option.
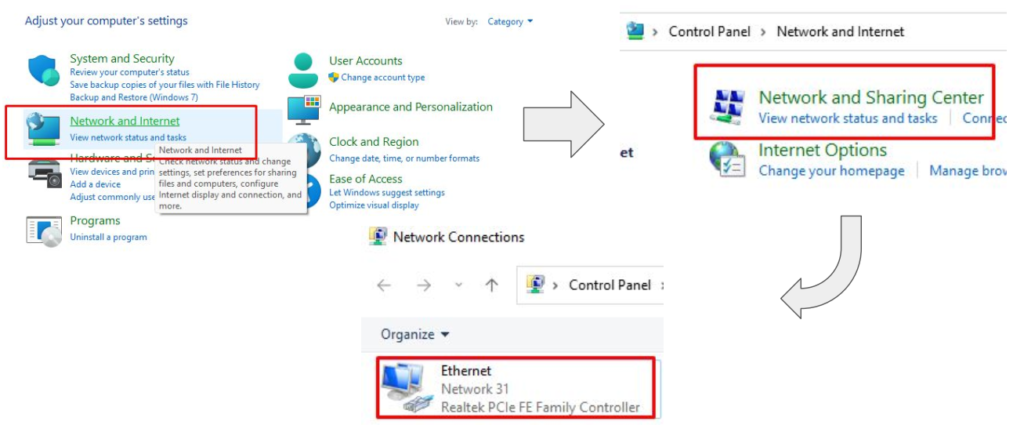
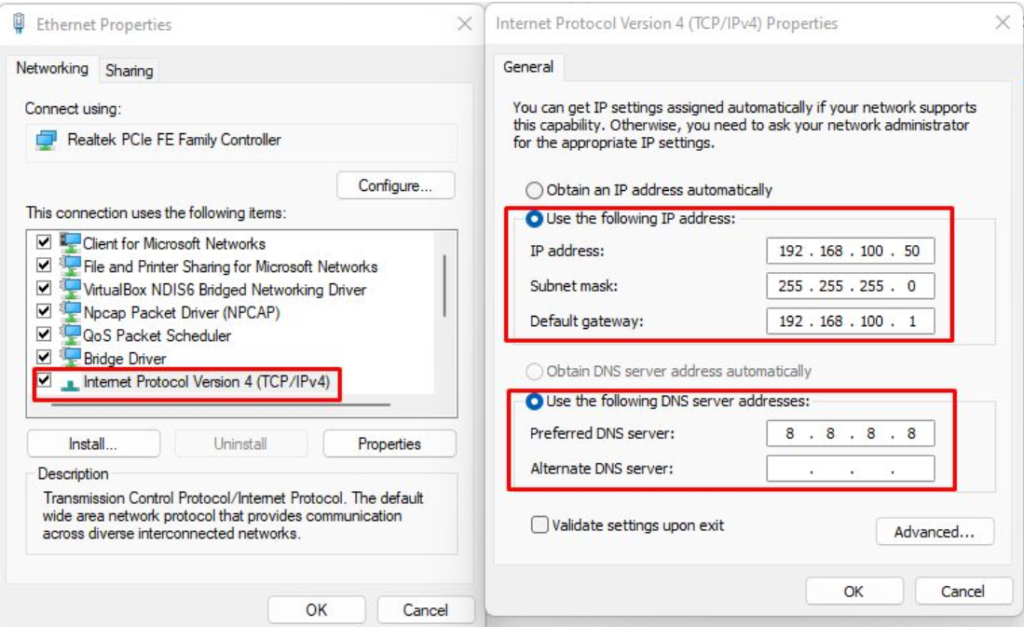
- Klik OK 2x
- Buka cmd, ketik ipconfig untuk cek ip laptop/pc apakah sudah sesuai atau belum.
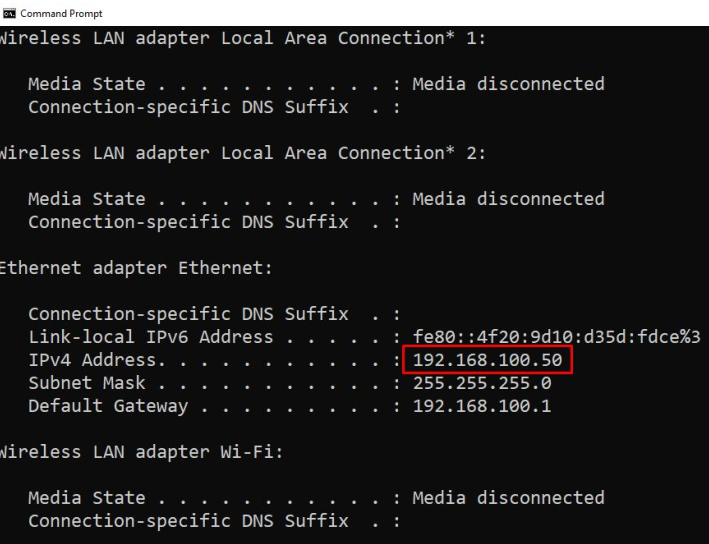
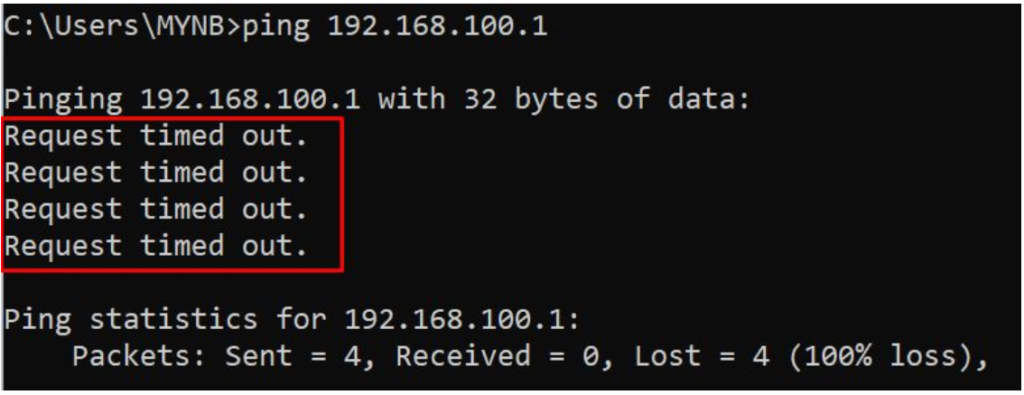
- Kemudian ketik ping IP router 192.168.100.1 untuk cek apakah Rules yang sudah dibuat berhasil atau tidak.
○ Berhasil jika outputnya RTO (Request Time Out)
○ Gagal jika outputnya Reply
LAB – 2 Blokir ping dari sumber IP 192.168.100.51-192.168.100.100 yang menuju ke jaringan Wireless (192.168.200.0/24)
- Lab ini dilakukan sesuai dengan topologi gambar dari lab sebelumnya
- Lab ini membahas tentang cara menolak beberapa range ip address agar tidak bisa bisa akses ke client wireless dan mengijinkan range ip address tertentu yang bisa mengakses ke client wireless.
- Langkah-langkah untuk konfigurasinya
IP > Firewall > Filter Rules
Klik + (tambah)->klik tab General->
Chain :forward
Src.Addresses:192.168.100.51-192.168.100.100
Dst.Addresses:192.168.200.0/24
Protocol :icmp
Klik tab action->
Action : drop -> OK - Pengujian
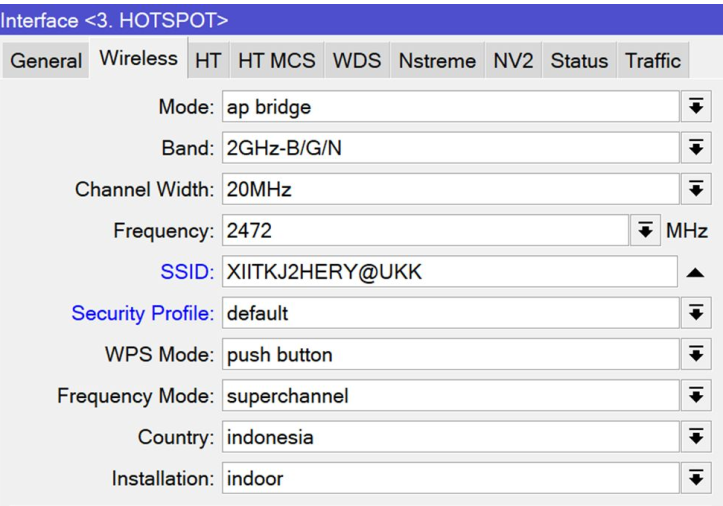
Sebelum diuji scriptnya, terlebih dahulu setting HOTSPOT untuk interfaces wireless. Masuk ke Menu Wireless, enable interface wirelessnya. Ubah menjadi ap-bridge, beri nama SSID sesuai
ketentuan XIITKJ2NAMA@UKK
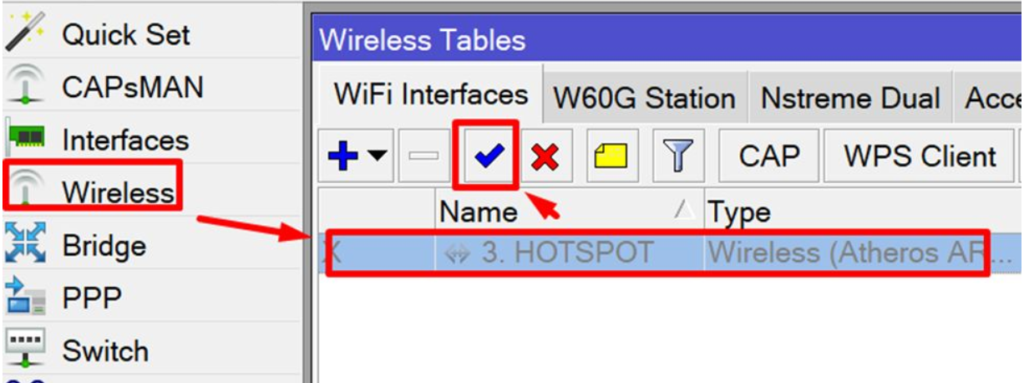
Di Menu Wireless pilih Tab WiFi Interfaces, enable dan dobel klik nama interface wireless. Di Tab Wireless, edit Mode, Band, Channel Width, Frequency, SSID, Security Profile, dan lain-lain.
Setting seperti gambar, kemudian klik Apply>OK, dan lihat statusnya sampai running.
Berikan IP statik ke PC/laptop 192.168.100.51 s.d 192.168.100.100 dengan cara masuk ke change adapter option.
Buka cmd, ketik ipconfig untuk cek ip laptop/pc apakah sudah sesuai atau belum.
Kemudian ketik ping IP client woreless mislanya 192.168.200.254 untuk cek apakah Rules yang sudah dibuat berhasil atau tidak.
○ Berhasil jika outputnya RTO (Request Time Out)
○ Gagal jika outputnya Reply